Memahami Mekanisme Pemulihan Sesi Setelah Gangguan Sistem

Pemulihan sesi merupakan bagian penting dalam menjaga kesinambungan layanan pada platform permainan slot digital. Ketika aplikasi mengalami gangguan sistem, pengguna dapat kehilangan koneksi, sesi menjadi tidak aktif, atau tampilan aplikasi tidak lagi mencerminkan status terbaru dari server. Dalam kondisi tersebut, sistem perlu memulihkan konteks interaksi tanpa mengorbankan keamanan dan konsistensi data.
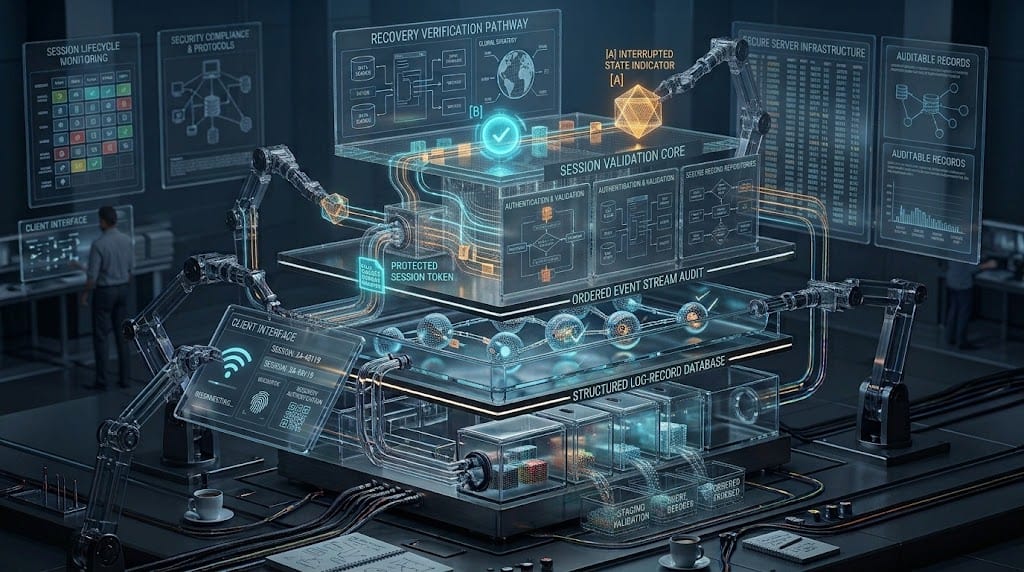
Proses pemulihan tidak sekadar menghubungkan pengguna kembali ke aplikasi. Sistem juga harus memeriksa apakah sesi masih berlaku, apakah autentikasi perlu diulang, dan apakah terdapat aktivitas yang belum memperoleh konfirmasi. Dengan demikian, pemulihan sesi membutuhkan koordinasi antara mekanisme autentikasi, pengelolaan status, komunikasi jaringan, dan penyimpanan data.
Pendekatan yang terencana membantu mengurangi risiko akses tidak sah, pemrosesan ganda, serta kesalahan informasi setelah gangguan berakhir. Berikut ini akan membahas tentang Memahami Mekanisme Pemulihan Sesi Setelah Gangguan Sistem.
Mengenal Penyebab Gangguan Sesi
Gangguan sesi dapat terjadi karena berbagai faktor teknis. Salah satunya adalah koneksi internet yang terputus ketika aplikasi sedang berkomunikasi dengan server. Dalam situasi ini, sesi mungkin masih aktif di server meskipun perangkat pengguna tidak lagi dapat mengaksesnya.
Penyebab lain adalah aplikasi yang berhenti secara tiba-tiba, peramban yang dimuat ulang, atau perangkat yang mengalami masalah sumber daya. Gangguan juga dapat berasal dari server, misalnya ketika layanan mengalami pemeliharaan, kegagalan proses, atau perpindahan beban ke server lain.
Selain itu, sesi dapat berakhir karena batas waktu keamanan. Kondisi ini berbeda dari gangguan koneksi karena sistem memang telah menghentikan akses berdasarkan kebijakan yang berlaku.
Membedakan penyebab tersebut merupakan langkah awal yang penting. Dengan mengetahui jenis gangguan, aplikasi dapat menentukan apakah sesi bisa dilanjutkan, perlu diverifikasi kembali, atau harus dibuat ulang melalui proses autentikasi.
Tahapan Pemulihan Sesi Setelah Gangguan
Pemulihan sesi biasanya dimulai ketika aplikasi mendeteksi bahwa komunikasi dengan server telah terputus atau status sesi tidak dapat dipastikan. Aplikasi kemudian mencoba memulihkan koneksi menggunakan mekanisme yang telah ditentukan.
Setelah koneksi kembali tersedia, klien mengirimkan permintaan pemeriksaan sesi. Server memverifikasi identitas sesi, masa berlaku, status autentikasi, dan hak akses yang terkait. Jika sesi masih sah, server dapat mengizinkan pengguna melanjutkan interaksi sesuai kebijakan aplikasi.
Sebaliknya, jika sesi telah kedaluwarsa atau dicabut, aplikasi perlu meminta pengguna melakukan autentikasi ulang. Sistem tidak boleh menganggap bahwa sesi sebelumnya tetap valid hanya karena perangkat masih menyimpan informasi lokal.
Setelah status sesi dipastikan, aplikasi mengambil informasi terbaru yang diperlukan. Langkah ini membantu menyelaraskan tampilan dengan keadaan resmi yang tersimpan di server.
Dengan urutan tersebut, pemulihan berlangsung berdasarkan status yang terverifikasi, bukan berdasarkan asumsi aplikasi.
Peran Token Dan Validasi Autentikasi
Token sesi berfungsi sebagai salah satu mekanisme untuk menghubungkan permintaan pengguna dengan sesi yang telah terautentikasi. Dalam proses pemulihan, server perlu memeriksa apakah token masih berlaku dan belum dicabut.
Token harus dibuat menggunakan mekanisme yang aman serta disimpan dengan perlindungan yang sesuai. Pada aplikasi web, misalnya, cookie dapat menggunakan atribut Secure, HttpOnly, dan SameSite sesuai kebutuhan. Pengiriman informasi autentikasi juga perlu dilindungi menggunakan HTTPS.
Apabila sistem menggunakan token akses berumur pendek dan token penyegaran, proses pembaruan harus mengikuti kebijakan keamanan yang jelas. Rotasi token dan deteksi penggunaan ulang dapat membantu mengurangi risiko penyalahgunaan kredensial.
Selain itu, aplikasi perlu menghindari pemulihan otomatis ketika terdapat indikasi kompromi akun. Jika server mendeteksi aktivitas yang mencurigakan, sistem dapat mencabut sesi atau meminta verifikasi tambahan.
Dengan demikian, tujuan pemulihan bukan sekadar mempertahankan sesi selama mungkin, melainkan mengembalikan akses hanya ketika identitas dan kewenangannya masih dapat dipercaya.
Menjaga Konsistensi Data Setelah Pemulihan
Salah satu tantangan terbesar setelah gangguan adalah memastikan informasi yang ditampilkan kembali sesuai dengan status resmi server. Perangkat pengguna mungkin masih menyimpan data sementara dari sebelum gangguan, tetapi informasi tersebut dapat menjadi kedaluwarsa.
Karena itu, aplikasi perlu menyegarkan data penting setelah sesi berhasil dipulihkan. Informasi seperti status akun, riwayat aktivitas, dan status transaksi harus diperoleh atau diverifikasi melalui sumber data yang berwenang.
Jika sebuah operasi sedang berlangsung ketika koneksi terputus, aplikasi tidak boleh langsung menganggap operasi tersebut gagal. Server mungkin telah menyelesaikannya meskipun konfirmasi belum diterima oleh klien.
Untuk menangani kondisi tersebut, sistem dapat menggunakan identitas permintaan, kunci idempotensi, dan fasilitas pemeriksaan status transaksi. Mekanisme ini membantu memastikan bahwa operasi yang sama tidak diproses berulang kali hanya karena aplikasi mencoba memulihkan komunikasi.
Pemisahan antara data sementara dan data resmi menjadi dasar penting untuk menjaga integritas informasi.
Pemulihan Sesi Pada Arsitektur Multi-Server
Platform modern dapat menggunakan beberapa server untuk menangani permintaan pengguna. Arsitektur ini meningkatkan kapasitas layanan, tetapi menuntut koordinasi dalam pengelolaan sesi.
Jika setiap server menyimpan status sesi secara terpisah, permintaan pemulihan yang diarahkan ke server berbeda dapat menghasilkan respons yang tidak konsisten. Untuk mengurangi risiko tersebut, pengembang dapat menggunakan penyimpanan sesi bersama atau mekanisme token yang dapat diverifikasi oleh seluruh server terkait.
Namun, penggunaan token mandiri tidak otomatis menyelesaikan seluruh persoalan. Sistem tetap memerlukan strategi untuk menangani pencabutan sesi, perubahan hak akses, dan kejadian keamanan yang harus berlaku secara menyeluruh.
Selain itu, mekanisme pemulihan perlu mempertimbangkan kegagalan salah satu server. Permintaan sebaiknya dapat diarahkan ke layanan yang sehat tanpa kehilangan status penting atau mengabaikan hasil pemrosesan sebelumnya.
Pengujian lintas server membantu memastikan bahwa pemulihan tetap konsisten dalam berbagai kondisi operasional.
Pengujian Dan Pemantauan Proses Pemulihan
Pengujian pemulihan sesi perlu mencakup beragam skenario, mulai dari gangguan jaringan singkat hingga kegagalan server yang lebih serius. Tim pengembang dapat memeriksa apakah sesi tetap valid, apakah autentikasi ulang berjalan dengan benar, dan apakah aplikasi memulihkan informasi terbaru.
Pengujian juga perlu memastikan bahwa sesi yang telah dicabut tidak dapat digunakan kembali. Selain itu, aplikasi harus mampu menangani respons yang terlambat, permintaan berulang, dan kondisi ketika status transaksi belum diketahui.
Pemantauan operasional dapat mencatat keberhasilan pemulihan, kegagalan validasi, sesi yang kedaluwarsa, dan waktu yang dibutuhkan untuk mengembalikan layanan. Pencatatan tersebut perlu menghindari penyimpanan token rahasia atau informasi sensitif yang tidak diperlukan.
Berdasarkan hasil pemantauan, tim dapat memperbaiki kebijakan masa berlaku sesi, mekanisme percobaan ulang, dan prosedur penanganan kesalahan. Evaluasi berkala membantu menjaga keandalan sistem seiring bertambahnya pengguna dan kompleksitas aplikasi.
Kesimpulan
Mekanisme pemulihan sesi setelah gangguan sistem bertujuan mengembalikan interaksi pengguna secara aman dan konsisten. Proses ini meliputi pemulihan koneksi, validasi sesi, pemeriksaan autentikasi, penyegaran data, serta verifikasi aktivitas yang belum memperoleh konfirmasi.
Keberhasilannya bergantung pada pengelolaan token yang aman, koordinasi antarkomponen server, dan pemisahan yang jelas antara data sementara dengan status resmi. Melalui pengujian menyeluruh dan pemantauan berkelanjutan, pengembang dapat mengurangi risiko akses tidak sah serta ketidaksesuaian data setelah gangguan.